Một phiên bản mã độc của tiện ích Claude Code trên chợ mở rộng của công cụ lập trình Cursor đã tồn tại suốt khoảng 11 giờ, đe dọa tối đa 5.000 tài khoản lập trình viên. Mã độc được thiết kế để mở cổng hậu SSH nhưng gặp lỗi thực thi trên phần lớn thiết bị Windows và macOS. Anthropic khẳng định hệ thống của hãng không bị xâm phạm, trong khi Cursor đã thu hồi tiện ích và làm việc để vô hiệu hóa máy chủ điều khiển.
Ngày 29/10, một phiên bản của tiện ích Claude trên Cursor bị cài backdoor đã xuất hiện trên chợ tiện ích của trình soạn thảo mã nguồn Cursor, đe dọa thiết bị của tối đa 5.000 lập trình viên1,2,4. Vụ tấn công chuỗi cung ứng kéo dài khoảng 11 giờ trước khi tiện ích độc hại bị gỡ bỏ2,3. Hiện tại, cả nhà phát triển Cursor lẫn Anthropic đều chưa công bố nguyên nhân chính xác giúp kẻ tấn công phát hành được gói mã độc này dưới danh nghĩa tài khoản chính thức1,4.
Ảnh: Ocypode cursor 1 – Gideon Pisanty ( Gidip ) גדעון פיזנטי, CC BY 3.0, qua Wikimedia Commons.
Diễn biến cuộc tấn công chuỗi cung ứng vào Cursor
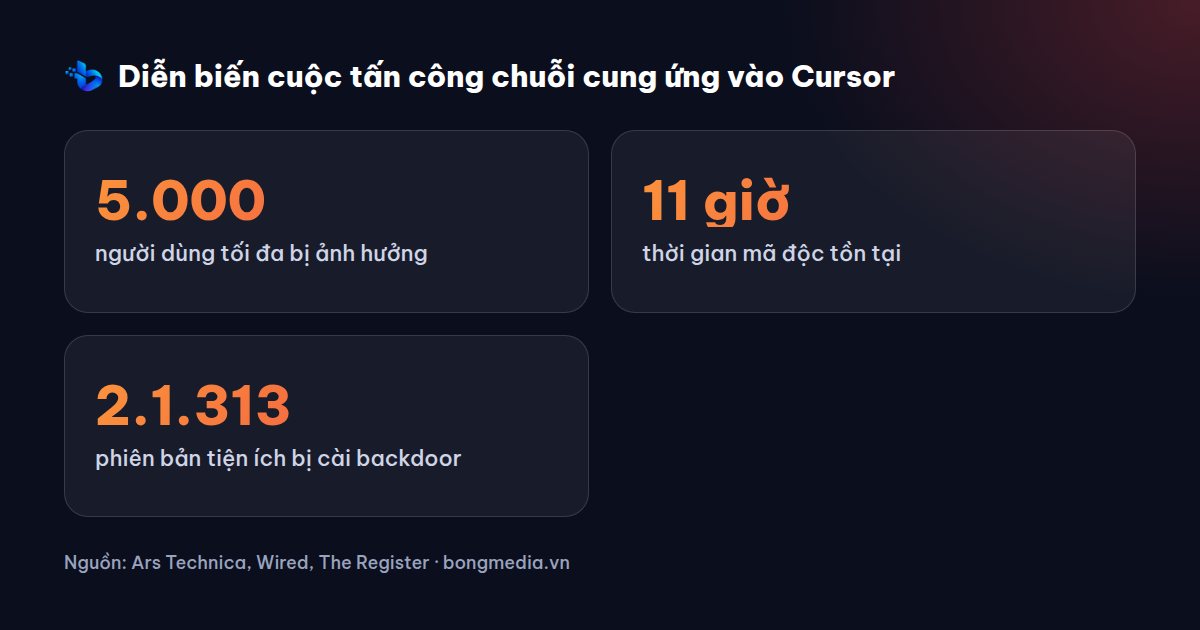
Cursor là nền tảng phát triển phần mềm ứng dụng AI được phát triển dựa trên mã nguồn mở Visual Studio Code (VS Code) của Microsoft4, và theo Wired, nền tảng này thuộc sở hữu của SpaceX2. Sự cố bắt đầu khi bản cập nhật mang số hiệu 2.1.313 của tiện ích Claude Code xuất hiện trên chợ mở rộng của Cursor trong khoảng thời gian từ 02:27 đến 13:35 giờ Thái Bình Dương (tức 09:27 đến 20:35 UTC) ngày thứ Năm3,4.
Ảnh: ITU Workshop on Zero Trust and Software Supply Chain Security – Bulexat, CC BY-SA 4.0, qua Wikimedia Commons.
Gói cài đặt độc hại này đã thay thế phiên bản hợp lệ 2.1.312 trước đó1. Do Cursor mặc định kích hoạt tính năng tự động cập nhật tiện ích mở rộng, mã độc có thể đã tự động tải về máy của người dùng ngoài các trường hợp cài đặt thủ công1. Cursor cho biết số lượng nạn nhân bị ảnh hưởng ghi nhận ở mức tối đa là 5.000 người dùng1,2. Sau đó vài giờ, phiên bản an toàn 2.1.314 đã được phát hành1. Để xử lý sự cố, Cursor đã tạm thời đóng toàn bộ chợ tiện ích mở rộng, thu hồi các khóa truy cập (access keys) và phối hợp với nhà cung cấp dịch vụ lưu trữ đám mây để triệt hạ máy chủ của kẻ tấn công3,4.
Cơ chế hoạt động của mã độc và sai sót kỹ thuật
Các phân tích từ công ty bảo mật Phorion (trong nguồn của Ars Technica ghi là Phorian) và OpenSourceMalware cho thấy kẻ tấn công đã chèn một đoạn nạp mã JavaScript độc hại vào phần đầu tập tin extension.js, trong khi phần mã nguồn hợp lệ còn lại của tiện ích vẫn giữ nguyên1,4. Đoạn mã này tự động thực thi ngay khi tiện ích được nạp vào môi trường phát triển tích hợp (IDE), không đòi hỏi lập trình viên phải tương tác với Claude Code4.
Ảnh: Code on computer monitor (Unsplash) – Markus Spiske markusspiske, CC0, qua Wikimedia Commons.
Mã độc được lập trình hướng đến ba hệ điều hành Windows, macOS và Linux1,2. Hoạt động của tiện ích độc hại bao gồm:
- Thu thập thông tin hệ thống và người dùng như tên tài khoản máy chủ, địa chỉ email cấu hình trong Git, địa chỉ IP công cộng và danh sách tên các biến môi trường nhạy cảm3,4.
- Gửi dữ liệu trinh sát về máy chủ điều khiển của kẻ tấn công tại địa chỉ IP 134.209.82.2254.
- Cài đặt khóa SSH do kẻ tấn công kiểm soát mang tên svc-telemetry và thiết lập cơ chế duy trì (persistence) qua LaunchAgent trên macOS hoặc Scheduled Task/Startup script trên Windows để thử kết nối lại mỗi phút4.
- Cố gắng kích hoạt dịch vụ SSH nội bộ và mở một đường hầm SSH ngược (reverse SSH tunnel)1,3.
Dù có khả năng xâm nhập sâu, một lỗi lập trình trong mã nguồn của kẻ tấn công đã ngăn chặn phần lớn các cuộc thâm nhập thành công2,3. Cụ thể, trên macOS, mã độc dùng lệnh systemsetup -getremotelogin mà không có quyền quản trị (admin), dẫn đến việc lệnh bị lỗi và bỏ qua bước bật SSH4. Trên Windows, mã độc lại cố gọi lệnh PowerShell thông qua đường dẫn Unix /bin/sh – vốn không tồn tại mặc định trên Windows – khiến tiến trình khởi chạy thất bại4. Trừ khi máy chủ của nạn nhân đã bật sẵn dịch vụ SSH trước đó, đường hầm điều khiển từ xa của tin tặc không thể thiết lập thành công4.
Phản hồi từ phía Anthropic và giới bảo mật
Sự cố dấy lên nghi vấn về việc tài khoản phân phối của Anthropic bị xâm phạm trực tiếp1,3. Tuy nhiên, các đại diện kỹ thuật của Anthropic đã lên tiếng phủ nhận điều này2,3.
Ảnh: Artur Bobovnický – Elekes Andor, CC BY-SA 4.0, qua Wikimedia Commons.
"Chúng tôi đang làm việc với Cursor về sự cố này, nhưng đây không phải là một vụ xâm phạm vào hệ thống hay máy tính xách tay của nhân viên Anthropic. Kẻ xấu đã lợi dụng quyền truy cập vào chợ tiện ích của Cursor để phát hành một bản sao bị chỉnh sửa của tiện ích Claude Code mà chúng tôi không hề xây dựng hay phát hành. Các phiên bản trên kênh chính thức của chúng tôi không bị ảnh hưởng và vụ việc chỉ tác động tới người dùng Cursor."
Phát biểu trên được đưa ra bởi Felix Rieseberg, thành viên đội ngũ kỹ thuật của Anthropic trên mạng xã hội X2,3. Chuyên gia bảo mật David Dworken của Anthropic cũng xác nhận công ty không tham gia vào việc biên dịch, phát hành hay lưu trữ gói cài đặt chứa mã độc nói trên2.
Đại diện phía bảo mật, ông Luke Roberts, Giám đốc công nghệ (CTO) và đồng sáng lập của Phorian nhận định với Ars Technica rằng kẻ tấn công đã giành được quyền tiếp cận kênh phân phối chính thức để tung ra phiên bản 2.1.3131. Trong khi đó, Calum Hall, CEO kiêm đồng sáng lập của Phorion chia sẻ với Wired rằng cộng đồng đã rất may mắn vì lỗi lập trình của mã độc đã ngăn chặn một điểm tựa xâm nhập cực kỳ nguy hiểm vào mạng nội bộ2. Nghiên cứu viên độc lập Kevin Beaumont cũng xác nhận việc bản cập nhật độc hại được đẩy qua tài khoản chính thức của Anthropic trên hệ thống của Cursor1.
Cursor khuyến cáo những lập trình viên đã tải tiện ích trong khung giờ xảy ra sự cố cần kiểm tra sự tồn tại của khóa SSH svc-telemetry, cô lập máy, thu hồi các thông tin bí mật (secrets) và khôi phục môi trường phát triển từ bản sao lưu an toàn4.
Góc nhìn của Vizy
Theo Vizy, sự cố lần này là lời cảnh tỉnh rõ ràng nhất về lỗ hổng niềm tin trong chuỗi cung ứng phần mềm AI. Các tiện ích mở rộng IDE thường được trao quyền đọc và ghi dữ liệu ngang hàng với lập trình viên, cho phép truy cập trực tiếp vào mã nguồn, biến môi trường và các khóa API lưu trên máy. Khi một tiện ích mang nhãn nhà phát hành chính thức bị thay thế bởi mã độc, các rào cản phòng vệ truyền thống gần như bị vô hiệu hóa.
Đối với cộng đồng công nghệ và các doanh nghiệp phát triển phần mềm tại Việt Nam – nơi việc ứng dụng các công cụ lập trình AI như Cursor đang gia tăng nhanh chóng – rủi ro này đòi hỏi phải thay đổi thói quen quản trị. Vizy cho rằng các đội ngũ kỹ thuật không nên duy trì cấu hình tự động cập nhật tiện ích mở rộng trên các máy trạm có quyền truy cập mã nguồn quan trọng. Thay vào đó, việc kiểm soát phiên bản công cụ, thiết lập hạn chế quyền hạn tài khoản cục bộ và giám sát các kết nối mạng bất thường xuất phát từ IDE nhiều khả năng sẽ là yêu cầu bắt buộc để phòng ngừa các cuộc tấn công tương tự trong tương lai.
Nguồn tham khảo
- Ars Technica – Anthropic VS code extension on Cursor backdoored for nearly 12 hours (2026-10-30)
- Wired – A Supply Chain Attack Put Malicious Anthropic Claude Extensions on Thousands of Devices (2026-10-30)
- The Register – Anthropic: That Claude Code extension compromise… couldn't be us (2026-10-30)
- BleepingComputer – Malicious Claude Code extension on Cursor planted SSH backdoors (Fri, 30 Oc)
Vizy tổng hợp và phân tích từ các nguồn trên; bài được biên tập viên Bống Media duyệt trước khi đăng. Mục "Góc nhìn của Vizy" là quan điểm riêng của tác giả. Nội dung mang tính tham khảo, không phải lời khuyên đầu tư.
Câu hỏi thường gặp
Những người dùng nào bị ảnh hưởng bởi phiên bản tiện ích Claude độc hại?
Sự cố chỉ ảnh hưởng tới tối đa 5.000 người dùng tải về hoặc tự động cập nhật phiên bản 2.1.313 của tiện ích Claude Code trên chợ mở rộng của Cursor trong khoảng 11 giờ ngày 29/10.
Mã độc trên Cursor đã chiếm quyền điều khiển thiết bị thành công hay chưa?
Trên phần lớn hệ thống, mã độc thất bại trong việc kích hoạt cổng hậu SSH do thiếu quyền quản trị trên macOS và sử dụng sai đường dẫn lệnh trên Windows, dù nó vẫn gửi dữ liệu trinh sát về máy chủ kẻ tấn công.
Hệ thống máy chủ của Anthropic có bị tin tặc xâm nhập không?
Anthropic khẳng định các hệ thống máy chủ và thiết bị nội bộ của công ty không bị xâm phạm; kẻ tấn công chỉ lợi dụng quyền truy cập vào chợ tiện ích của Cursor để tải lên bản sao bị chỉnh sửa.